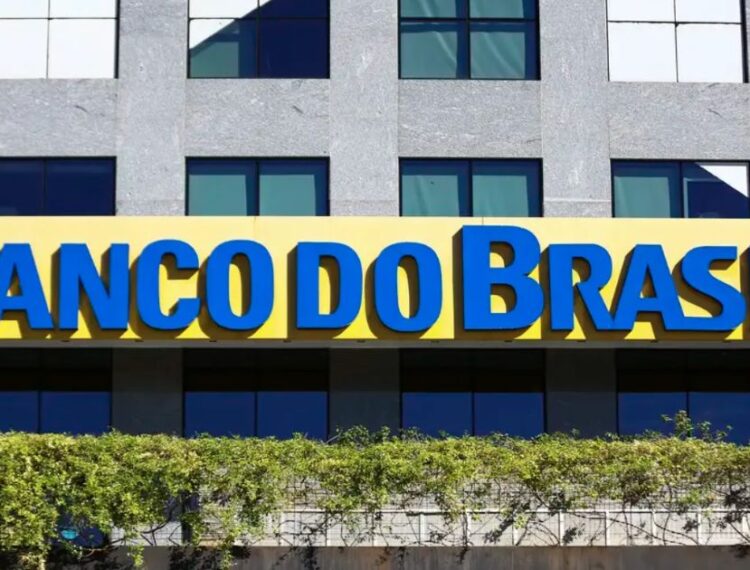
Notícias Banco do Brasil confirma vazamento de dados pessoais de clientes Instituição identificou o uso indevido de uma credencial válida em 12 de novembro e afirma que não houve exposição de senhas